
Quase toda empresa tem backup. A pergunta que importa é outra: se um ataque de ransomware acontecer amanhã, o backup vai estar lá — e quanto tempo leva para colocar a operação de pé de novo? A resposta depende de duas escolhas: onde as cópias ficam guardadas e se alguém consegue apagá-las.
O backup virou o primeiro alvo
Os grupos de ransomware sabem que um backup íntegro é o que permite à vítima não pagar o resgate. Por isso, destruí-lo passou a ser parte do roteiro. Segundo o relatório de tendências de ransomware da Veeam de 2024, os atacantes foram atrás dos repositórios de backup em 96% dos ataques — e conseguiram comprometê-los em 76% das vezes.
O ataque não começa no dia em que os arquivos aparecem criptografados. Antes disso, os invasores costumam passar semanas dentro do ambiente, coletando senhas de administrador. Com elas, entram no console de backup como se fossem a própria equipe de TI, reduzem a retenção, excluem as cópias e só então disparam a criptografia. É por isso que, na hora de restaurar, muita empresa descobre que não tem para onde voltar.
Fita ou disco: o que muda no tempo de volta
A fita ainda tem seu lugar: é barata para guardar grandes volumes por muito tempo e, quando fica fora do drive, está desconectada da rede. O problema aparece na hora de restaurar. É preciso localizar a mídia certa, carregá-la, ler os dados em sequência e copiar tudo de volta antes de ligar o servidor. Para um sistema inteiro, isso significa horas.
Com backup em disco, a máquina virtual pode voltar a funcionar direto a partir do repositório, em minutos, enquanto os dados são movidos para a produção em segundo plano. Recuperar um único arquivo ou email vira uma busca, não uma operação de horas. E testar a restauração — o passo que quase ninguém faz com fita — pode ser automatizado.
A conclusão não é abandonar a fita, e sim mudar o papel dela: fita como cópia de longo prazo e desconectada; disco como caminho rápido de volta. Veja o comparativo completo na nossa página de Proteção de Dados.
A regra 3-2-1 ganhou dois números
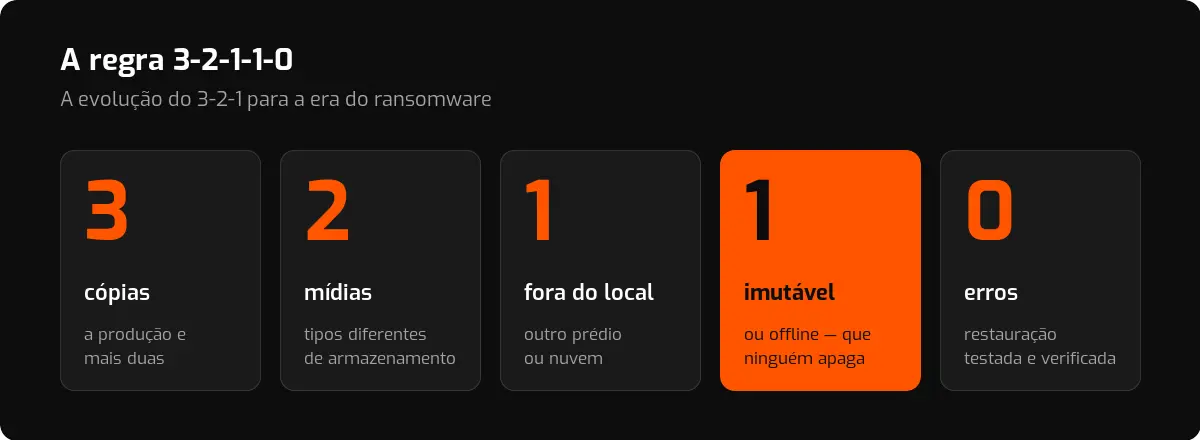
O clássico 3-2-1 — três cópias, em dois tipos de mídia, uma fora do local — continua valendo. Na era do ransomware, ele ganhou mais dois números: 1 cópia imutável ou offline, que ninguém consegue apagar, e 0 erros, ou seja, restaurações testadas e verificadas.
Imutável, na prática
Backup imutável é uma cópia gravada de forma que não pode ser alterada nem excluída durante o período de retenção — nem por um administrador, nem por um atacante com a senha dele. Em ambientes com Veeam, uma forma comum de chegar lá é o repositório em Linux reforçado, com bloqueio de retenção e acesso administrativo separado do restante da rede.
A tecnologia sozinha não basta. Três cuidados fazem a diferença:
- Credenciais separadas: a conta que administra o backup não deve ser a mesma do domínio da empresa.
- Autenticação multifator no console de backup.
- Rede isolada para os repositórios, sem acesso direto a partir das estações de trabalho.
Foi esse o caminho que seguimos, por exemplo, na reestruturação do backup das Indústrias Colombo: repositórios imutáveis em Linux, políticas por sistema e testes de integridade.
Quanto tempo a sua empresa aguenta parada?
Toda estratégia de backup deveria partir de duas perguntas, feitas para cada sistema importante: quanto tempo ele pode ficar fora do ar e quanto de dados a empresa aceita perder. Com essas respostas, fica claro o que precisa de restauração em minutos e o que pode esperar algumas horas — e o investimento vai para onde importa.
Antes de tudo, vale responder com honestidade:
- Quando foi o último teste de restauração completo de um servidor crítico?
- Alguma cópia do seu backup é imutável ou desconectada da rede?
- Quem tem a senha do console de backup — e ela é diferente da senha do domínio?
- Você sabe quanto tempo levaria para restaurar o ERP inteiro hoje?
- O Microsoft 365 da empresa tem backup próprio, fora da Microsoft?
Não sabe responder a alguma dessas perguntas?
No Diagnóstico de Infraestrutura, avaliamos a sua proteção de dados, testamos a restauração e mostramos, com evidências, onde estão os riscos.
Fontes
- Veeam — Ransomware Encryption: Prevention and Response (com dados do Ransomware Trends Report 2024): veeam.com
- Halcyon — Why Ransomware Deletes Your Backups Before You Know You’ve Been Hit (junho de 2026): halcyon.ai
- Veeam — Ransomware Response Strategy: 2026 Trends & Recovery (agosto de 2026): veeam.com